Étude ANSSI — Cybermenaces et guerre économique
La cybermenace, nouveau langage de la puissance économique
Dans son dernier panorama, publié en mars 2026, l’Agence nationale de la sécurité des systèmes d’information décrit une menace cyber persistante, caractérisée par l’imbrication croissante de l’espionnage, de la criminalité et des opérations de déstabilisation. Derrière la sécurité informatique se dessine désormais un enjeu de puissance : la capacité des États et des entreprises à protéger leurs informations, leurs infrastructures et leur liberté de décision.
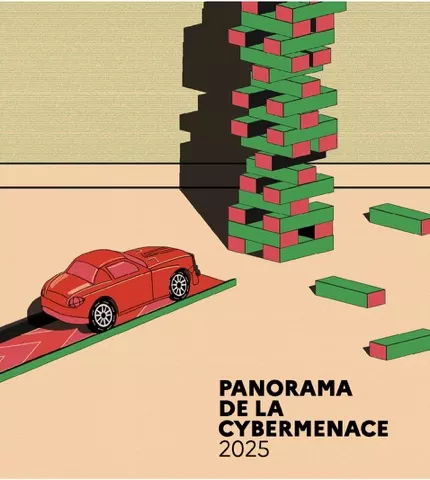
La guerre économique ne se déroule plus uniquement sur les marchés financiers, dans les négociations commerciales ou autour du contrôle des matières premières. Elle se joue également dans les systèmes informatiques des entreprises, les réseaux de télécommunications, les infrastructures énergétiques et les bases de données stratégiques. Publié le 11 mars 2026, le Panorama de la cybermenace 2025 de l’ANSSI montre combien l’espace numérique est devenu un territoire de confrontation dans lequel se croisent des motivations financières, criminelles, politiques et stratégiques. Pour les grandes entreprises françaises, cette évolution transforme profondément la nature du risque : une attaque informatique peut affecter simultanément la continuité des opérations, la confidentialité des informations et la position concurrentielle d’une organisation.
Le premier constat porte sur la persistance et la diversité de la menace. En 2025, l’ANSSI a traité 3 586 événements de sécurité, dont 1 366 incidents confirmés portés à sa connaissance, contre 1 361 en 2024. La stabilité de ce dernier chiffre ne doit pas masquer la gravité des modes opératoires observés. L’Agence précise d’ailleurs que ses statistiques reflètent les événements dont elle a connaissance et ne constituent pas une mesure exhaustive de l’ensemble des attaques subies en France. Le document souligne une évolution plus préoccupante que la seule quantité d’incidents : la sophistication de certaines intrusions, l’exploitation de prestataires et l’utilisation de techniques rendant les attaques plus difficiles à détecter et à attribuer.
La deuxième évolution est l’effacement progressif des frontières entre cybercriminalité et opérations associées à des intérêts étatiques. L’ANSSI observe un partage croissant d’outils, de méthodes et de capacités entre catégories d’attaquants auparavant plus distinctes. Des acteurs réputés liés à des États peuvent recourir à des techniques habituellement associées à la criminalité, tandis que des groupes criminels utilisent des moyens sophistiqués de dissimulation ou de compromission. L’Agence relève également la poursuite d’activités de renseignement attribuées à des modes opératoires réputés russes ou chinois, notamment contre des cibles diplomatiques ou des infrastructures sensibles. Il serait excessif d’en conclure que toute cyberattaque est nécessairement l’instrument d’une puissance étrangère. En revanche, cette convergence complique l’attribution des responsabilités et renforce la nécessité d’une lecture stratégique des incidents.
Cette ambiguïté constitue précisément l’un des enjeux majeurs de la guerre économique contemporaine. Le vol d’une information industrielle, l’accès non autorisé à des données commerciales ou la compromission d’un environnement numérique peuvent avoir des effets très différents selon les intentions des attaquants. Une opération peut viser une extorsion financière, la collecte de renseignements, la préparation d’un sabotage ou la déstabilisation d’une organisation. Dans tous les cas, la perte de confidentialité ou de disponibilité de l’information peut fragiliser une entreprise dans ses négociations, ses investissements ou ses partenariats. L’enjeu est donc de comprendre non seulement comment une attaque se déroule, mais quelles capacités économiques elle menace et quels intérêts pourraient bénéficier de ses effets.
Le rapport attire également l’attention sur les infrastructures critiques. Son éditorial évoque notamment les attaques coordonnées menées contre des installations électriques polonaises à la fin de 2025, illustration du risque de voir des opérations numériques produire des conséquences matérielles sur la fourniture de services essentiels. Dans un contexte où les installations industrielles, les réseaux énergétiques et les systèmes logistiques sont de plus en plus interconnectés, les effets potentiels d’une cyberattaque peuvent largement dépasser le périmètre du système informatique directement compromis. La dépendance au numérique devient ainsi une dimension centrale de la sécurité économique nationale.
Pour les dirigeants, l’une des principales conséquences de cette transformation concerne la gouvernance. Pendant longtemps, la cybersécurité a pu être considérée principalement comme la responsabilité des directions des systèmes d’information. Cette approche est désormais insuffisante. La protection numérique doit être articulée avec les fonctions juridiques, la sûreté, les achats, les ressources humaines, la gestion des risques et la stratégie. Une entreprise peut disposer d’outils de sécurité performants tout en demeurant vulnérable à travers un sous-traitant, un équipement mal supervisé ou un accès insuffisamment contrôlé. L’ANSSI décrit précisément ces points de fragilité, notamment la compromission de prestataires et l’exploitation de vulnérabilités dans des équipements exposés.
Cette évolution impose également de repenser la notion de résilience. Empêcher toute intrusion constitue un objectif souhaitable mais ne peut être la seule hypothèse de travail. Les entreprises doivent aussi pouvoir détecter rapidement une compromission, limiter la propagation d’une attaque, maintenir leurs fonctions vitales et restaurer leurs activités. Pour un groupe industriel présent dans plusieurs pays, cela suppose de connaître les dépendances entre filiales, systèmes d’information, infrastructures de production et fournisseurs stratégiques. La maîtrise de ces interdépendances devient un facteur de compétitivité au même titre que la performance opérationnelle ou l’efficacité de la chaîne logistique.
Enfin, le panorama 2025 souligne indirectement un enjeu de souveraineté technologique. Plus les organisations dépendent d’environnements numériques complexes, plus leur sécurité repose sur les caractéristiques de technologies, de prestataires et d’équipements qu’elles ne maîtrisent pas toujours entièrement. Il serait irréaliste d’en déduire qu’une autonomie technologique complète est possible ou nécessaire. L’enjeu stratégique consiste plutôt à identifier les dépendances les plus sensibles, à préserver une capacité d’audit et à garantir que les fonctions essentielles d’une organisation puissent continuer à fonctionner en cas de crise.
La conclusion dépasse donc largement la cybersécurité technique : la maîtrise de l’espace numérique est devenue une condition de l’autonomie de décision économique. Le rapport de l’ANSSI invite les dirigeants à considérer leurs systèmes d’information non comme de simples instruments de productivité, mais comme des actifs stratégiques dont la compromission peut modifier durablement un rapport de force. À mesure que s’intensifie la compétition entre puissances, la capacité à protéger, détecter et résister devient une composante à part entière de la puissance industrielle et économique.